【速報】Joshinの経営トップが謝罪 不正アクセスにより600万件超の個人情報が漏洩した可能性受け 業績への影響「現時点での予想は困難」11月06日 14:27
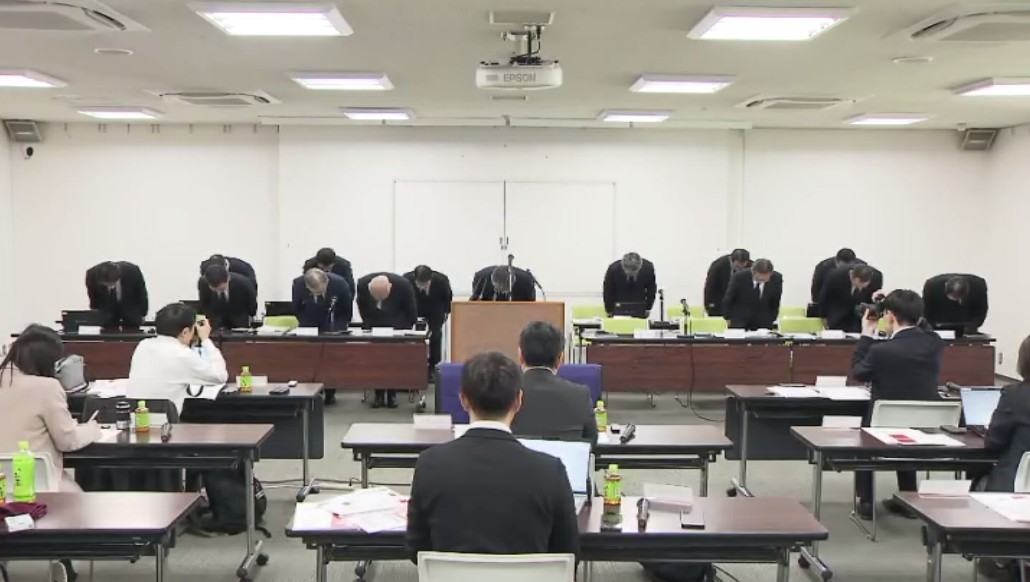
大阪市に本社があり、家電量販店「ジョーシン」を運営するJoshinは、会社のシステムが不正アクセスを受け最大600万件を超える個人情報が漏洩した可能性があることについて、きょう=6日、会見で謝罪しました。
Joshinによると、会社のシステムが不正アクセスを受け「会員情報データベースサーバー」で、客の名前・住所・電話番号・会員番号といった情報が最大約600万件が漏洩した可能性があるほか、「リフォーム写真アップロードシステム」で顧客の免許証の画像が2件・マイナンバーカードが1件・口座番号が5件漏洩した可能性があるなどと明らかにしています。
なおクレジットカードの情報については、会社は決済情報の非保持化に対応しているため、漏洩はないとしています。
これについて、Joshinの高橋徹也社長は、きょう=6日に開いた2026年度上半期の決算発表会見の冒頭「この度の不正アクセスにともなうシステム障害・顧客情報漏洩の可能性について、多大なるご迷惑・ご心配をおかけしていることをトップとしてお詫び申し上げる。私自身が先頭に立ち、顧客情報の保護・システム安全性の確保を最優先に、失われた信頼の回復と再発防止に向け、全社挙げて取り組む所存」と謝罪しました。
そのうえで「情報の持ち方については、反省すべき点がある。改善点として見えているところについては、すでに改善に着手していっている。何より顧客情報の保護が第一だし、顧客に何か不具合が生じた場合は、寄り添って対応していく」と話しました。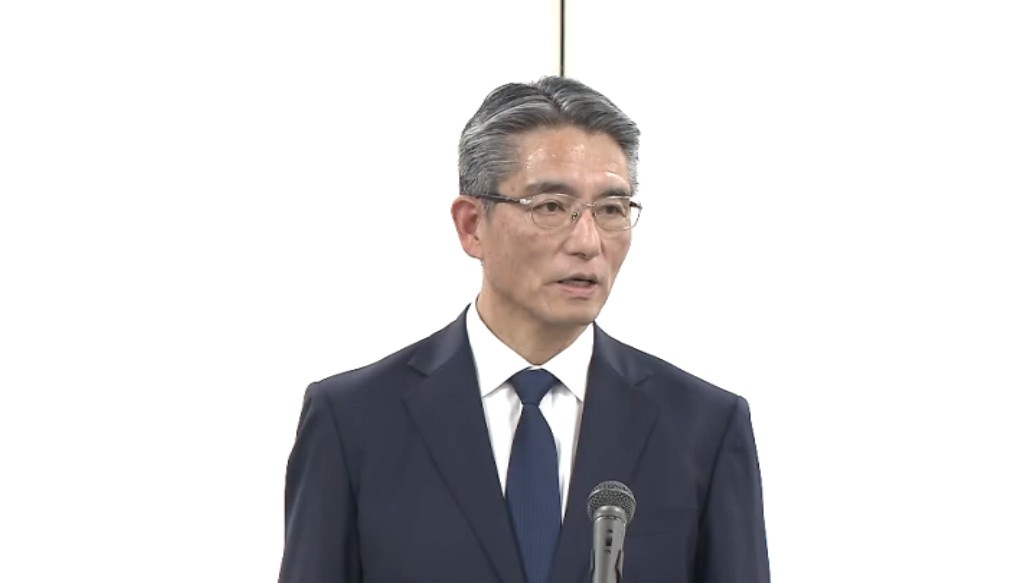
漏洩した可能性がある情報の中には、免許証の画像やマイナンバーカード 、口座番号も一部含まれていますが、これについて会社は「リフォームに伴い国に行う補助金制度の申請は事業者が行うため、顧客の個人が特定できる情報として提供されたものだ」と説明しました。
また、口座番号については国の補助金の振り込み先として把握しているものだとしています。
ただ、本来こうした情報は会社のセキュリティシステム内にある外部サーバーに一時保存され、社内のネットワークにある別のサーバーに随時送信される仕組みになっていて、送信が完了すると外部サーバーにあった情報は削除されることになっていますが、今回は何らかの理由で外部サーバーに一時保存された免許証の画像やマイナンバーカードなどの情報が残ったままになっていたということです。
Joshinのことし4~9月までの半年間の決算は、エアコンや携帯電話の売り上げを大きく伸ばし売上高が2274億6100円(前年同期比:8.1%増)・最終的な利益である純利益が43億5700万円(前年同期比:130.0%増)と、売上高・純利益ともに、上期としては過去最高を記録しました。
一方、会社は「不正アクセスの詳細や情報漏洩の有無については、現時点で業績への影響を合理的に算定することが困難であるため、通期連結業績予想には織り込んでおりませんが、今後、予想数値の修正が必要と判断した場合は速やかに公表する」としています。
【情報漏洩の可能性に伴う問い合わせ先】
株式会社Joshin お客様相談窓口
電話番号: 06-6631-1323 受付時間:9:30~18:30
メールアドレス: joshin_otoiawase@joshin.co.jp
- この記事をシェアする


